DPRP - DATA PROTECTION Resource Planning
In EUROPA ogni volta che i dati personali diventano oggetto di trattamento, il GDPR e le normative nazionali correlate richiedono che le Persone Fisiche (interessati), cui appartengono, siano in grado di mantenere il governo su di esse;
pertanto chiunque voglia o debba trattare dati personali, deve dimostrare (Accountability) in qualsiasi momento di essere responsabile delle Procedure, delle scelte dei Mezzi di realizzazione e delle Operazioni che comportano il trattamento dei dati personali, sin dalla progettazione, in modo tale da garantire un rapporto ininterrotto tra Interessato ed i propri Dati Personali.
Per dimostrare è necessario gestire,
per #gestire occorre sistematizzare,
per sistematizzare occorre modellare.
Il MOPD - Modello Organizzativo della Protezione dei Dati - è il riferimento normativo ed organizzativo che contiene le Politiche, i Regolamenti Interni, le Nomine e le Linee Guida che strutturano e supportano il Sistema di Gestione della Protezione dei Dati; rappresenta la componente statica del SGPD, da aggiornare periodicamente.
Il SGPD - Sistema di Gestione della Protezione dei Dati - è l’insieme operativo di Processi, Procedure e Strumenti Operativi che consentono all’Organizzazione di gestire e monitorare la Protezione dei Dati Personali; contiene le componenti dinamiche del Sistema e per questo viene rivisto ogni volta che avviene un cambiamento nell’organizzazione.
Mutuando la definizione che Wikipedia riporta dell’acronimo ERP (Enterprise Resource Planning): “software di gestione che integra tutti i processi aziendali e tutte le funzioni aziendali rilavanti per la pianificazione delle risorse”, modifico l’acronimo in DPRP (Data Protection Resource Planning) per definire un “software di gestione che integra processi e funzioni rilevanti la pianificazione delle risorse necessarie per assicurare la protezione dei dati personali”.
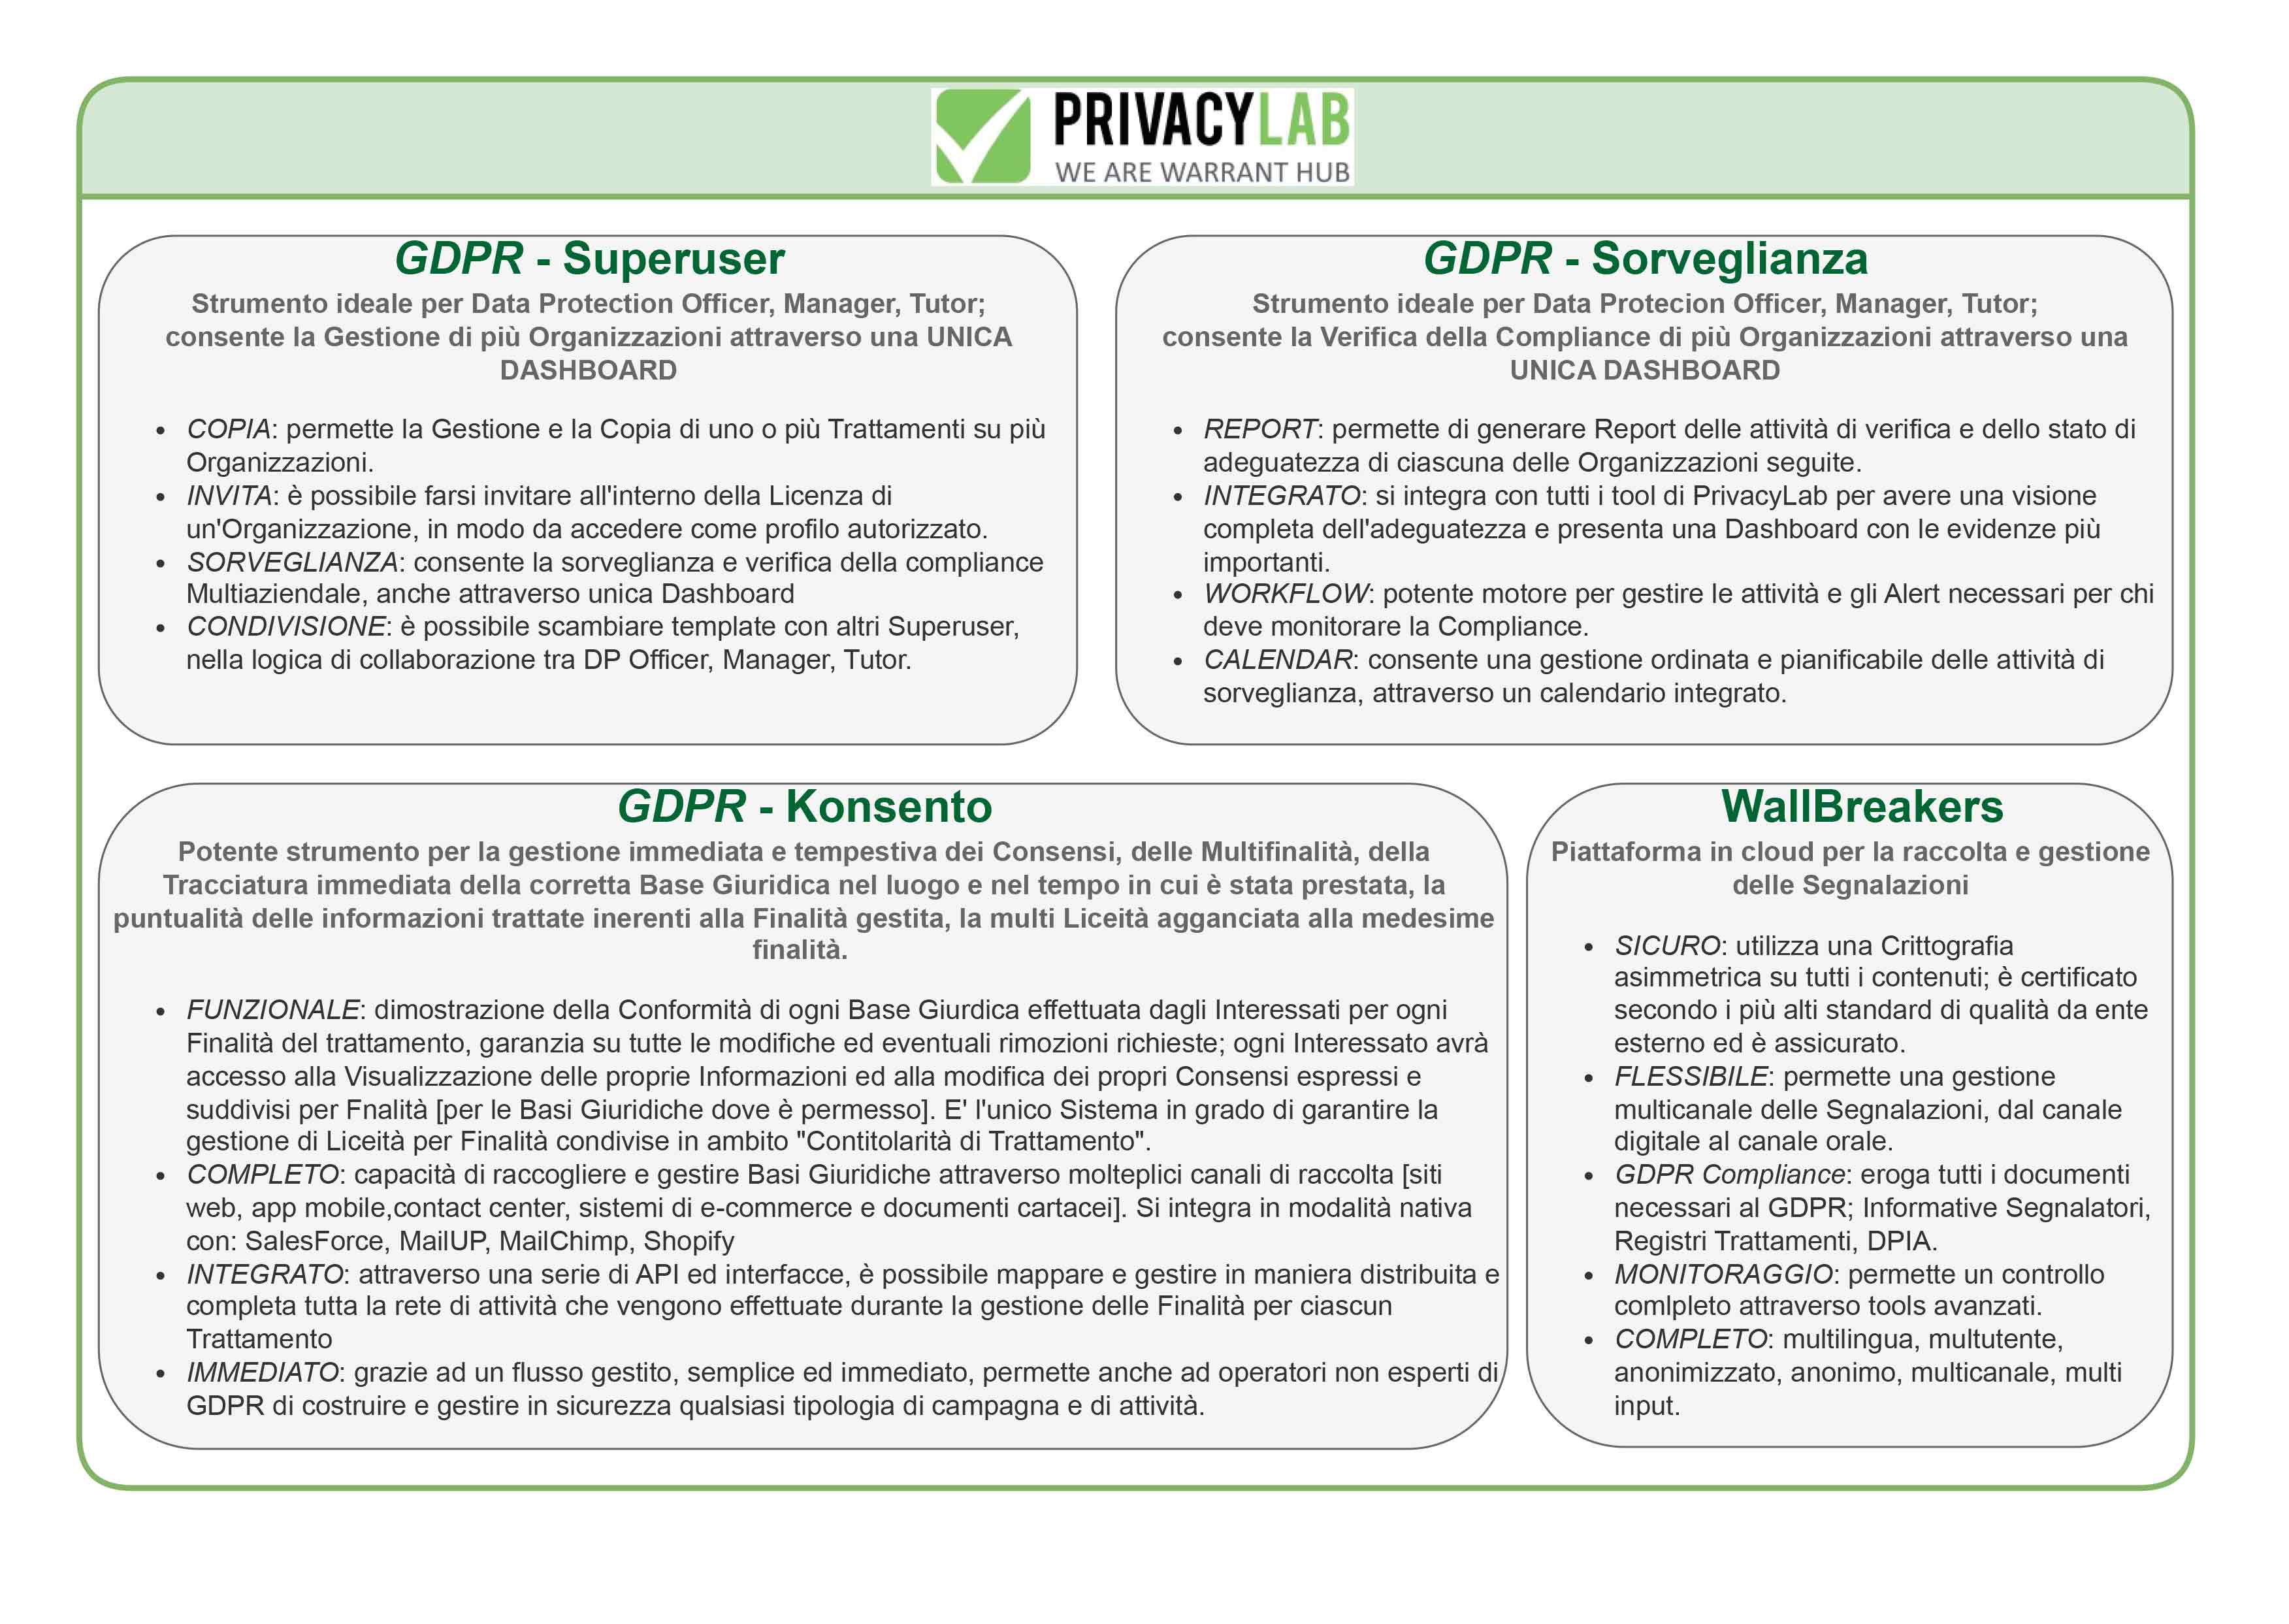
Nei miei interventi di tutoraggio alle Organizzazioni per la conformità della Protezione Dati, definisco specifici MODP ed adotto SGPD in cui inserisco PrivacyLab GDPR come DPRP.
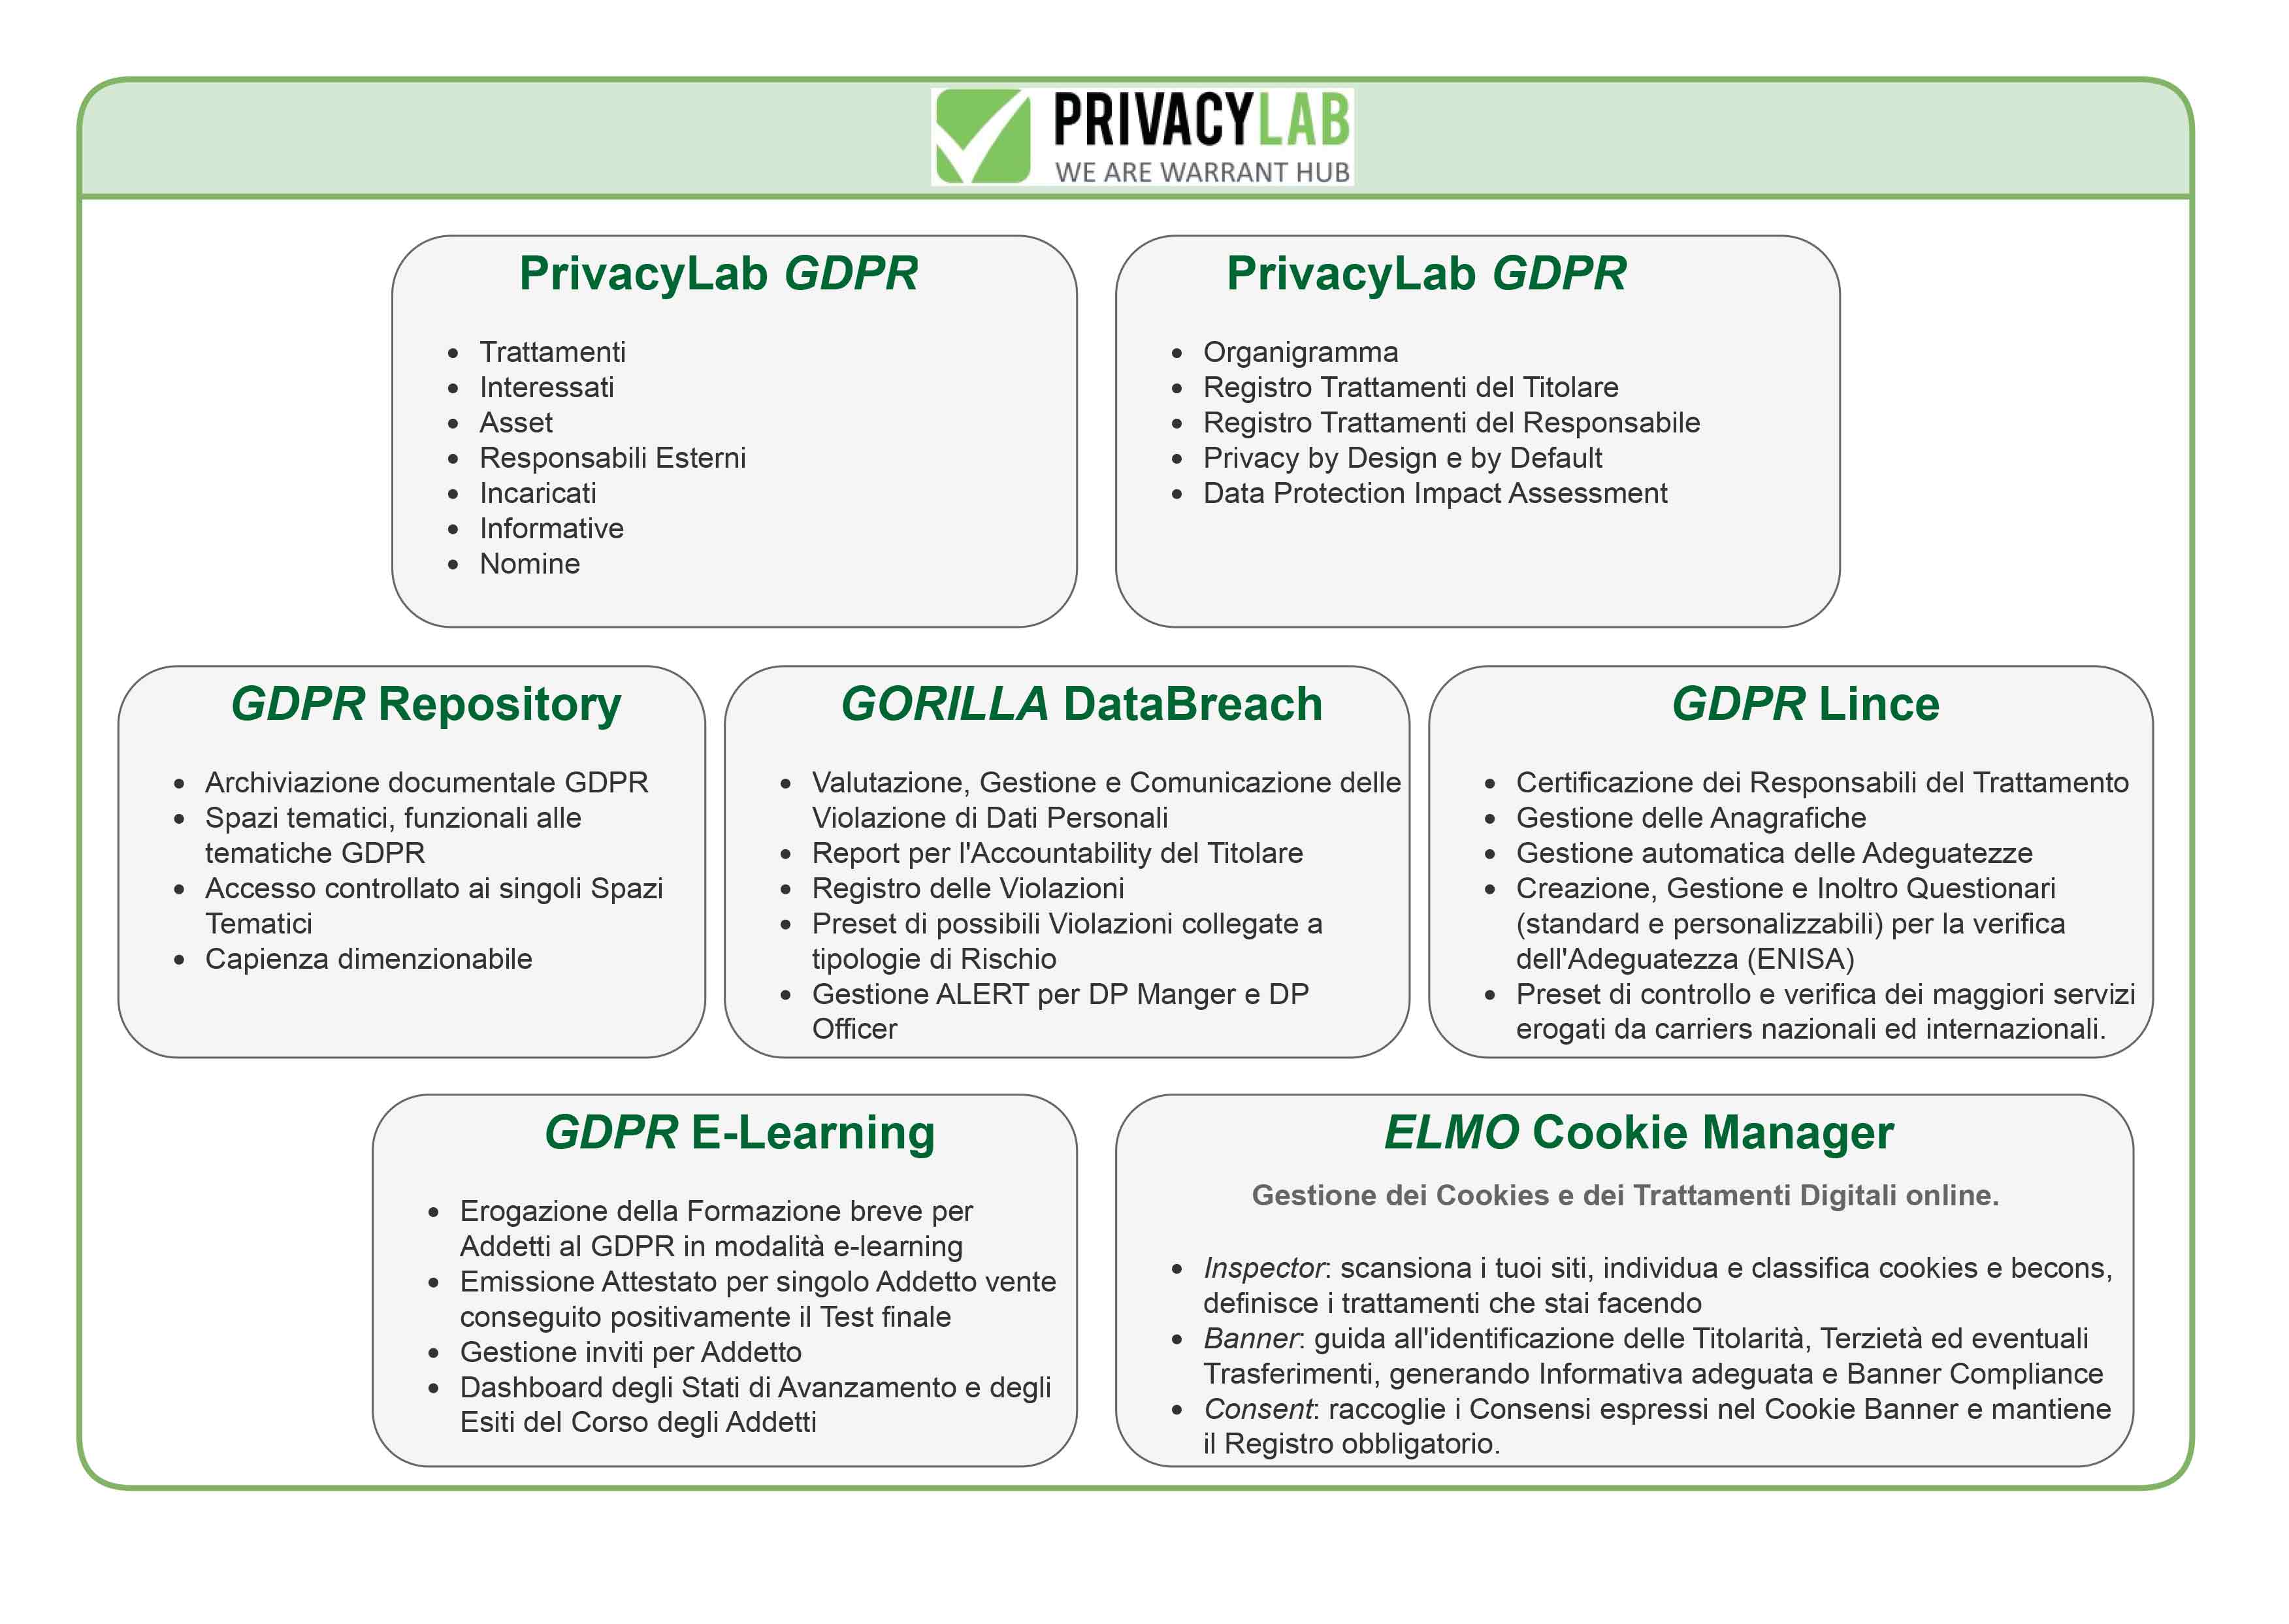
PrivacyLab GDPR è ingegnerizzato e strutturato per essere un DPRP, perché è in grado di gestire ed integrare tutti gli adempimenti previsti dal GDPR, costituendo una parte fondamentale per la realizzazione del principio di #Accountability.
PrivacyLab GDPR è la suite con la quale tutti gli attori Data Protection (Manager, Officer, Tutor) ed i ruoli coinvolti nel Trattamento (Titolare, Contitolare, Responsabile, Designato, Interessato), partecipano alla costruzione del Sistema di Gestione della Protezione Dati con il quale l’Organizzazione gestisce tutti gli adempimenti richiesti e previsti dalle normative vigenti.
--------------------------------------------------
Se vuoi approfondire o chiedere chiarimenti non esitare e contatta il nostro Consulente Privacy certificato, scrivendo a: Questo indirizzo email è protetto dagli spambots. È necessario abilitare JavaScript per vederlo. inserendo nell'oggetto “Richiesta chiarimenti SGPD”.

FederPrivacy “Delegato Provinciale Caserta dal 02/2020” Link al Profilo Personale.

Profilo Linkedin Ernesto Falcone